- 27 octombrie 2026
- Posted by: Debelka Boglarka Lilla
- Category: Blog
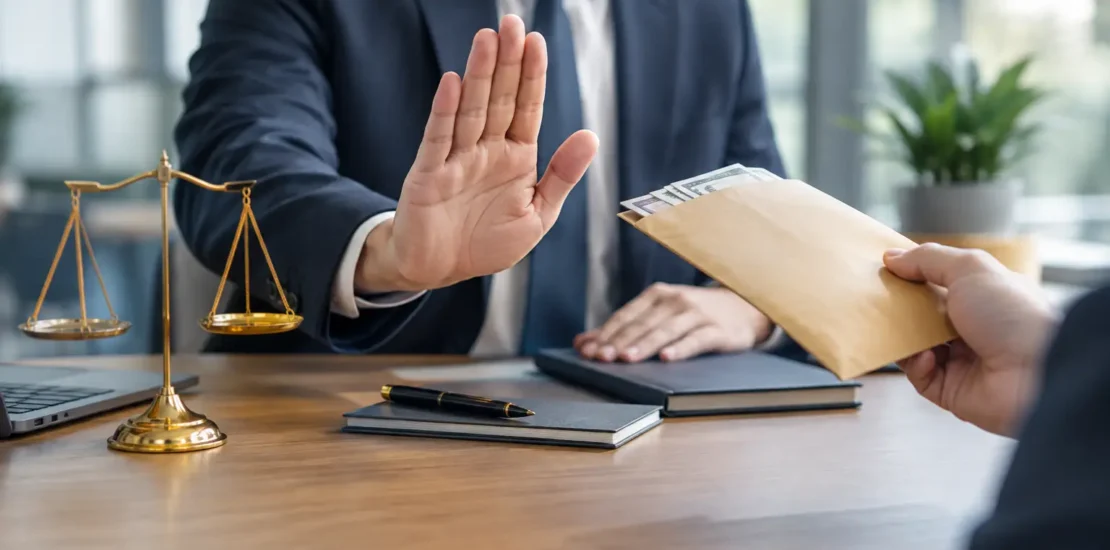
Un contract cu valoare mare, un intermediar nou, aprobări urgente sau relația cu o autoritate publică pot transforma riscul de mită dintr-o preocupare teoretică într-o decizie concretă de management. ISO 37001 oferă organizației un cadru pentru a identifica aceste situații, a stabili controale proporționale și a demonstra că tratează riscul anti-mită în mod structurat.
Standardul este relevant atât pentru companii private, cât și pentru instituții și organizații publice. În construcții, energie, transport, producție, sănătate, IT sau servicii, riscurile pot apărea în achiziții, vânzări, licitații, autorizări, donații, sponsorizări, colaborarea cu parteneri sau gestionarea cadourilor și a invitațiilor.
Ce este ISO 37001
ISO 37001 este standardul internațional pentru sistemul de management anti-mită. El stabilește cerințe pentru politici, responsabilități, evaluarea riscurilor, verificări de integritate, controale financiare și nefinanciare, canale de raportare, investigații și îmbunătățirea continuă.
Un sistem conform ISO 37001 nu reprezintă o garanție că niciun angajat, partener sau terț nu va încerca vreodată să ofere, să solicite, să accepte sau să promită mită. Niciun sistem de management nu poate elimina complet comportamentul individual neconform. Valoarea sa este alta: organizația poate preveni mai bine situațiile de risc, poate reacționa documentat când apar semnale și poate demonstra că a adoptat măsuri rezonabile și proporționale cu profilul său de risc.
Standardul abordează atât mita oferită de organizație sau în numele ei, cât și mita solicitată ori acceptată de persoane care acționează pentru organizație. Acesta se aplică relațiilor cu personalul, conducerea, clienții, furnizorii, subcontractanții, agenții, consultanții comerciali și alte părți relevante.
De ce riscul anti-mită trebuie analizat pe procese
O politică generală de integritate, afișată pe site sau transmisă prin e-mail, este utilă, dar rar suficientă. Riscul real se află în procesele în care se iau decizii, se fac plăți, se selectează parteneri, se negociază condiții sau se obțin aprobări.
De exemplu, o organizație din construcții poate avea expunere crescută în relația cu subcontractanții, la modificarea cantităților de lucrări, în achiziția de materiale sau în procedurile de autorizare. O companie de transport poate analiza comisioanele agenților, alegerea furnizorilor locali și interacțiunile operaționale cu autoritățile. În sectorul IT, riscurile pot fi legate de achiziții, licitații, intermediari comerciali și accesul la informații sensibile.
Evaluarea riscului nu trebuie să producă o documentație excesivă. Ea trebuie să răspundă concret la câteva întrebări: unde poate apărea mita, cine poate fi implicat, ce consecințe ar putea exista, ce controale funcționează deja și ce măsuri suplimentare sunt justificate. Nivelul de detaliu depinde de dimensiunea organizației, activitatea desfășurată, numărul de locații, piețele deservite și gradul de utilizare a terților.
Controale adaptate, nu proceduri copiate
O companie cu 15 angajați și operațiuni locale nu are în mod necesar nevoie de aceeași arhitectură documentară ca un grup cu sute de angajați, filiale, proiecte în mai multe județe și rețele extinse de agenți. ISO 37001 cere controale eficace, nu birocrație fără legătură cu riscul.
În practică, măsurile pot include reguli pentru cadouri, ospitalitate și cheltuieli de reprezentare, aprobări pe niveluri de autoritate, verificări înainte de contractarea unor terți, clauze contractuale relevante, monitorizarea plăților neobișnuite, segregarea atribuțiilor și instruirea personalului expus. Atunci când riscul este redus, măsurile pot fi mai simple. Când riscul este mai ridicat, organizația trebuie să poată justifica verificări și aprobări suplimentare.
Rolul conducerii în sistemul anti-mită
Un sistem anti-mită devine credibil atunci când este susținut de conducere prin decizii, resurse și comportament consecvent. Dacă obiectivele comerciale sunt urmărite cu orice preț, iar abaterile sunt tolerate când rezultatele financiare sunt bune, procedurile își pierd rapid efectul.
ISO 37001 pune accent pe angajamentul conducerii și pe desemnarea unei funcții de conformitate anti-mită, cu autoritate și independență adecvate. În organizațiile mici, această responsabilitate poate fi atribuită unei persoane care are și alte roluri, cu condiția gestionării conflictelor de interese și a accesului real la nivelul de conducere. În structurile mari, funcția poate fi susținută de o echipă de conformitate, juridic, control intern sau audit intern.
Este esențial ca personalul să știe unde poate raporta o suspiciune și ce se întâmplă după raportare. Canalele de raportare trebuie să permită tratarea confidențială a informațiilor, iar organizația trebuie să prevină represaliile împotriva persoanelor care raportează cu bună-credință. În același timp, orice investigație trebuie desfășurată cu respectarea regulilor interne, a drepturilor persoanelor implicate și a cerințelor legale aplicabile.
Certificarea ISO 37001 și acreditarea RENAR
Certificarea ISO 37001 este rezultatul unei evaluări independente a sistemului de management anti-mită. Auditorii verifică dacă sistemul este proiectat, implementat și menținut în raport cu cerințele standardului și cu activitatea organizației. Ei analizează documente, discută cu persoanele relevante, urmăresc aplicarea controalelor și evaluează dovezi din procesele selectate pentru audit.
Certificarea nu este consultanță. Implementarea sistemului, definirea procedurilor și alegerea măsurilor de control aparțin organizației. Pentru a proteja imparțialitatea, un organism de certificare nu oferă consultanță de implementare sau audit intern propriilor clienți de certificare.
Acreditarea este diferită de certificare. Certificatul este emis organizației evaluate, în timp ce acreditarea confirmă competența organismului de certificare de a efectua certificări pentru anumite standarde și domenii. În România, acreditarea RENAR reprezintă un reper relevant pentru organizațiile care urmăresc o certificare verificabilă, emisă în cadrul aplicabil acreditării. Alegerea unui organism acreditat contează mai ales când certificarea este solicitată contractual, în proceduri de achiziție sau de către parteneri care analizează credibilitatea evaluării.
UNICERT este acreditat RENAR pentru certificarea sistemelor de management conform ISO 37001. Procesul de certificare este realizat independent și include, de regulă, analiza solicitării, stabilirea programului de audit, auditul inițial în două etape, decizia independentă de certificare și audituri de supraveghere pe durata valabilității certificatului.
Cum se pregătește organizația pentru audit
Pregătirea utilă nu înseamnă să aduni documente doar pentru ziua auditului. Înseamnă să verifici dacă sistemul este utilizat în activitatea curentă. Politica anti-mită trebuie să fie comunicată, responsabilitățile trebuie să fie cunoscute, iar evaluarea riscurilor trebuie să reflecte operațiunile reale.
Înainte de audit, este util ca managementul să revadă riscurile asociate proiectelor, partenerilor și piețelor relevante, precum și modul în care au fost tratate neconformitățile, sesizările sau situațiile neobișnuite. De asemenea, organizația trebuie să poată demonstra instruirea persoanelor cu responsabilități relevante și modul în care verifică eficacitatea controalelor.
Auditul inițial este, în mod obișnuit, împărțit în Stage 1 și Stage 2. Prima etapă urmărește gradul de pregătire și înțelegerea contextului organizației, iar a doua evaluează aplicarea efectivă a sistemului. Dacă sunt identificate neconformități, acestea trebuie analizate și tratate de organizație înainte ca decizia de certificare să poată fi luată. Decizia nu aparține echipei de audit, ceea ce susține separarea dintre evaluare și certificare.
Când certificarea ISO 37001 aduce valoare reală
Certificarea este deosebit de relevantă pentru organizațiile care participă la licitații, lucrează cu clienți corporativi, gestionează contracte complexe, utilizează intermediari sau activează în domenii cu expunere semnificativă la interacțiuni cu autorități și parteneri comerciali. Ea poate sprijini relația de încredere cu beneficiarii, investitorii, autoritățile contractante și furnizorii, atunci când aceștia solicită dovezi privind gestionarea riscului de mită.
Totuși, nu orice organizație are nevoie imediată de certificare. Dacă cerința nu este contractuală, decizia trebuie analizată în raport cu profilul de risc, așteptările părților interesate și maturitatea proceselor interne. Uneori, primul pas este clarificarea responsabilităților și evaluarea riscurilor; alteori, organizația are deja măsuri solide și urmărește o evaluare independentă care să le confirme.
Un sistem anti-mită bine aplicat nu se măsoară prin numărul de proceduri sau de semnături. Se vede în felul în care organizația oprește o plată nejustificată, pune întrebări înainte de a contracta un intermediar și oferă oamenilor posibilitatea reală de a spune că o situație nu este în regulă.